
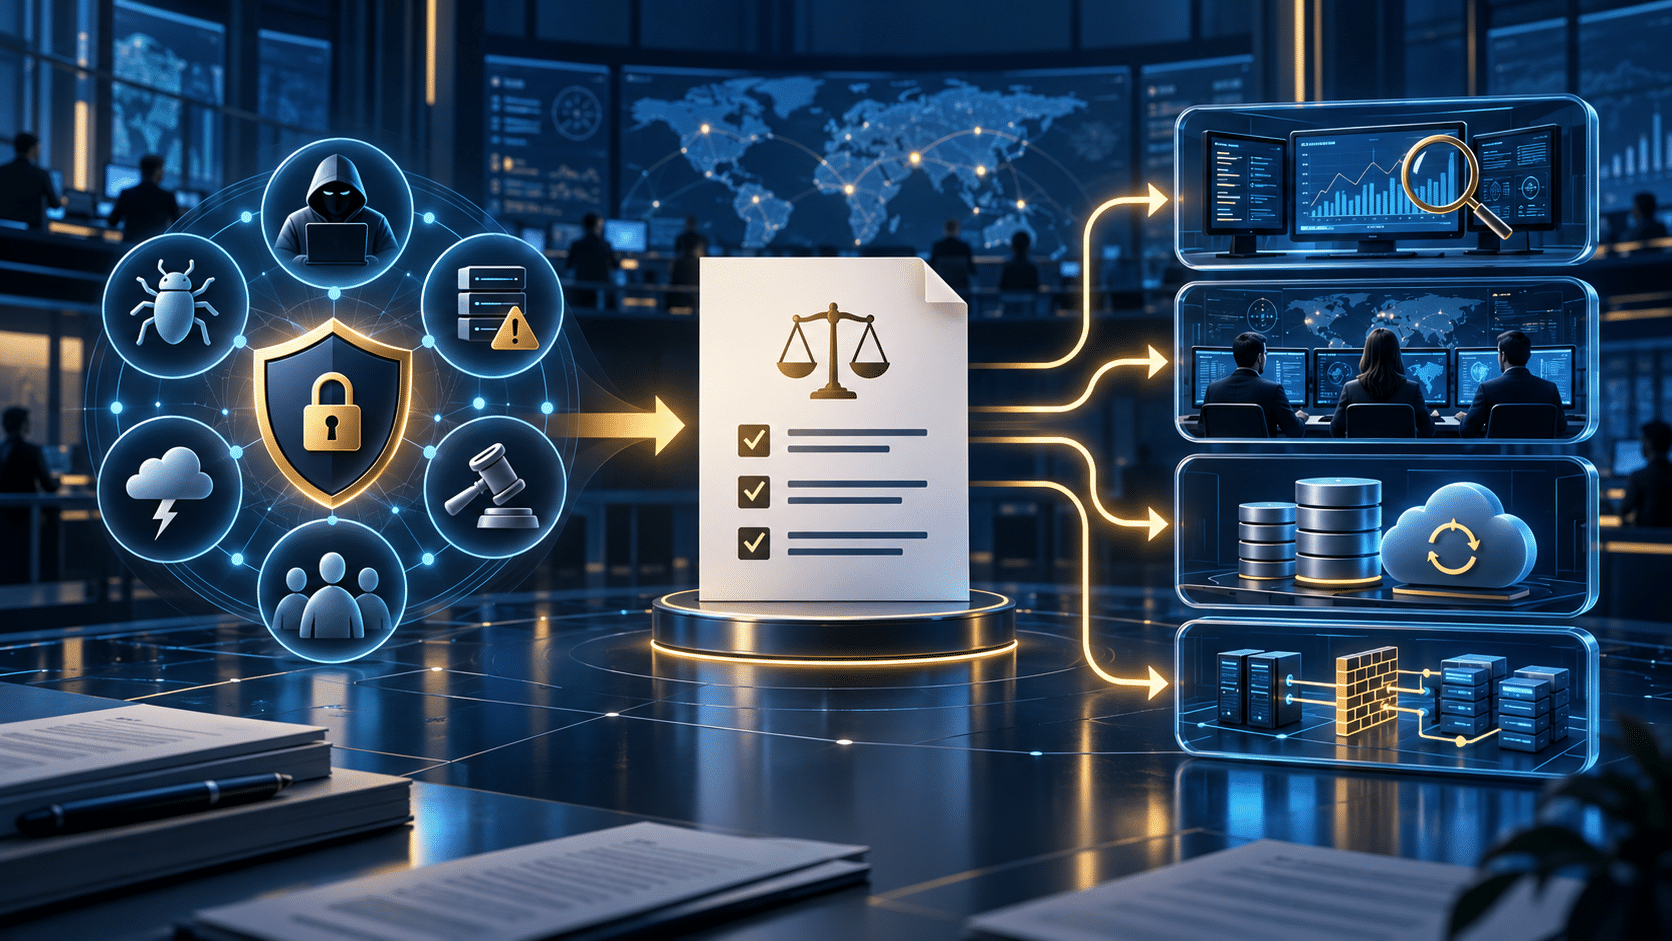
Czy zgodność z KSC wymaga wdrożenia konkretnego SIEM-a, SOC-u albo systemu backupu? Aktualne pytanie 3.42 w FAQ KSC odpowiada na ten problem wprost: ustawa o krajowym systemie cyberbezpieczeństwa pozostaje neutralna technologicznie.
Co wynika z pytania 3.42?
FAQ nie wskazuje konkretnych klas systemów teleinformatycznych ani konkretnych rozwiązań technicznych, których wdrożenie byłoby obligatoryjne dla osiągnięcia zgodności. Dotyczy to między innymi systemów klasy SIEM, SOC, backupu i segmentacji sieci.
Dobór środków technicznych i organizacyjnych należy do podmiotu. Powinien uwzględniać charakter realizowanych zadań, wykorzystywane systemy informacyjne, skalę działalności oraz wyniki szacowania ryzyka. Każdy podmiot samodzielnie ocenia, jakie rozwiązania są niezbędne do zapewnienia odpowiedniego poziomu cyberbezpieczeństwa.
Jak przełożyć neutralność technologiczną na audyt?
Poniższe kroki są rekomendacją praktyczną, a nie dodatkowymi obowiązkami wskazanymi w FAQ.
- Zacznij od usług i ryzyka. Spisz usługi informacyjne, systemy, zależności i scenariusze, które mogą zakłócić realizację zadań.
- Zdefiniuj wymagany rezultat. Określ, czy potrzebujesz na przykład wykrywania zdarzeń, odtworzenia danych, separacji sieci albo szybkiej reakcji.
- Dobierz środki. Dopiero wtedy porównaj narzędzia, usługi zewnętrzne i rozwiązania organizacyjne. Ta sama potrzeba może być spełniona na kilka sposobów.
- Zapisz uzasadnienie. Wskaż, jakie ryzyko adresuje dany środek, jakie ma ograniczenia i kto odpowiada za jego utrzymanie.
- Sprawdź działanie. Wykonaj test, zachowaj wynik i zaplanuj ponowną ocenę po zmianie systemu, usługi lub poziomu ryzyka.
Czego nie traktować jako dowodu zgodności?
Sama nazwa produktu, faktura, deklaracja dostawcy albo status „wdrożone” nie pokazują jeszcze, że środek odpowiada na rzeczywiste ryzyko. W dokumentacji warto połączyć wymagany rezultat, wybrane rozwiązanie, właściciela procesu i dowód wykonania testu.
Wniosek dla małej i średniej organizacji
Nie trzeba kupować konkretnego narzędzia tylko dlatego, że jest popularne na rynku. Trzeba natomiast umieć wyjaśnić, dlaczego wybrane środki odpowiadają zadaniom, systemom i wynikom szacowania ryzyka organizacji.
Źródło: FAQ – Krajowy System Cyberbezpieczeństwa, dział 3, pytanie 3.42, oznaczone jako nowe w aktualizacji październik 2026 r. Sprawdzone 26 października 2026 r.
Potrzebujesz uporządkować analizę ryzyka i dowody wdrożenia? Zobacz zakres usług BezpiecznyIT lub skontaktuj się z nami.