Wdrożenie systemu zarządzania bezpieczeństwem informacji (SZBI) powinno zaczynać się od odpowiedzi na jedno praktyczne pytanie: które systemy informacyjne mają wpływ na świadczenie usług lub realizację zadań publicznych?
Od usługi do systemu
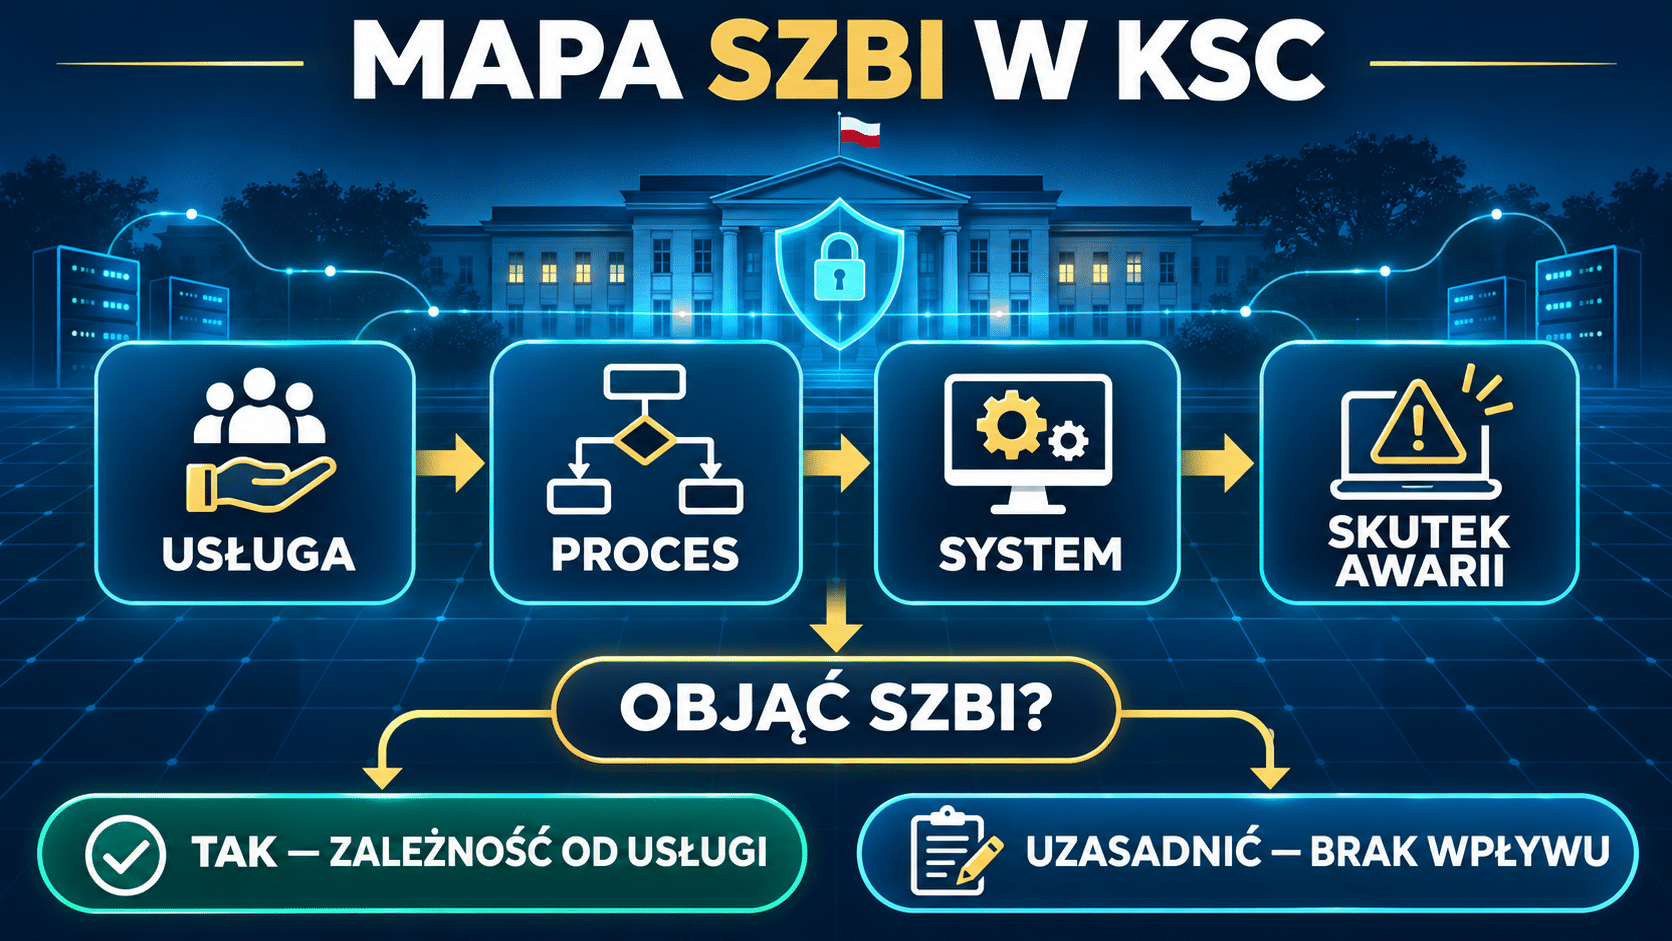
FAQ KSC wskazuje, że najpierw należy przeanalizować procesy świadczenia usług, w tym procesy techniczne, organizacyjne i wymagane przez przepisy prawa. Następnie trzeba ustalić, które systemy są wykorzystywane w procesach mających wpływ na tę usługę.
Przy każdym systemie sprawdź, czy jest konieczny do świadczenia usługi, czy przetwarza dane albo steruje procesem zależnym od usługi oraz czy zdarzenie w tym systemie mogłoby spowodować zaprzestanie świadczenia usługi.
Praktyczna mapa zależności
- Usługa lub zadanie publiczne.
- Proces, który musi działać, aby usługa była realizowana.
- System informacyjny wspierający lub sterujący tym procesem.
- Skutek awarii, naruszenia albo niedostępności systemu.
FAQ wskazuje, że systemy w pełni odseparowane od świadczenia usługi i niemające na nią wpływu nie podlegają obowiązkowi wdrożenia w nich SZBI. Jednocześnie system pomocniczy, np. księgowy, może wymagać ujęcia, jeżeli bez niego organizacja nie może realizować świadczeń.
Checklista wdrożeniowa
- zapisz właściciela usługi i procesu;
- wskaż system oraz jego zależności;
- opisz możliwy skutek awarii;
- udokumentuj decyzję o objęciu systemu SZBI albo uzasadnienie braku wpływu.
Rekomendacja praktyczna: prowadź jedną tabelę „usługa → proces → system → skutek awarii”. To narzędzie organizacyjne, a nie dodatkowy formularz ustawowy.
Źródło
FAQ — Krajowy System Cyberbezpieczeństwa, dział 3, pytanie 3.4, sprawdzone 6 listopada 2026 r. Oficjalny PDF FAQ KSC.