
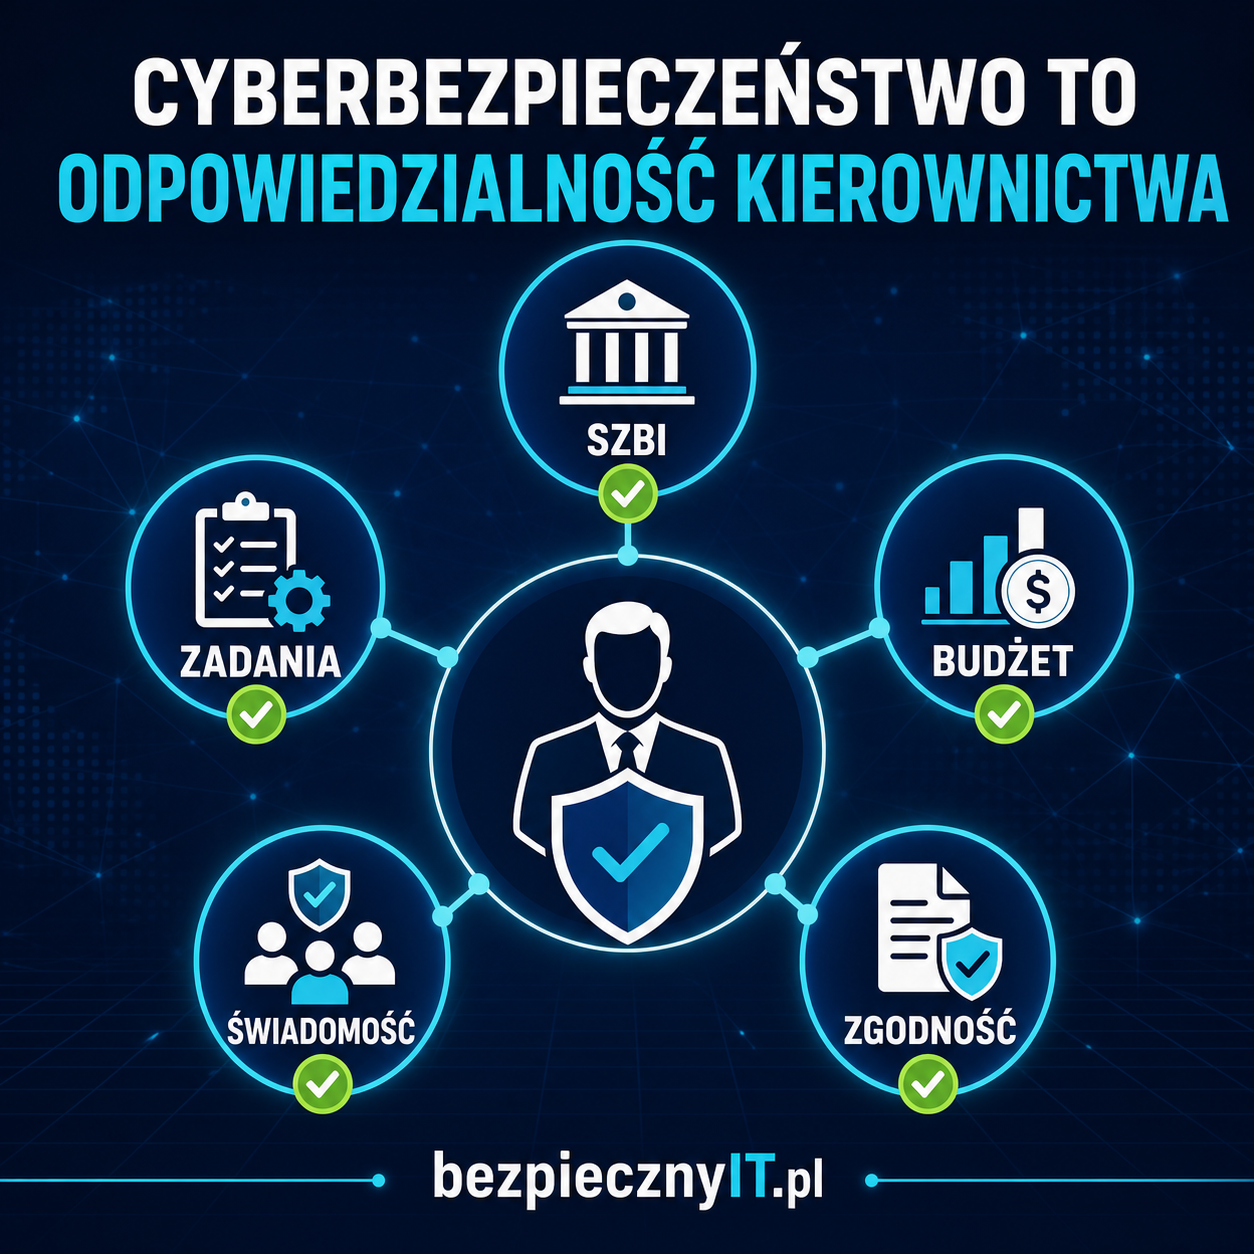
Cyberbezpieczeństwo nie jest wyłącznie zadaniem działu IT. Kierownik podmiotu odpowiada za cały system. 🛡️
FAQ KSC wskazuje, że kierownik podmiotu kluczowego lub ważnego ma następujące zadania:
- podejmowanie decyzji dotyczących przygotowania, wdrożenia, stosowania, przeglądu i nadzoru nad SZBI;
- zaplanowanie adekwatnych środków finansowych na cyberbezpieczeństwo;
- przydzielenie zadań oraz nadzorowanie ich wykonania;
- zapewnienie świadomości personelu i znajomości wewnętrznych regulacji;
- dbanie o zgodność działania organizacji z prawem oraz jej własnymi procedurami.
Wniosek praktyczny: samo powołanie administratora lub outsourcing IT nie zastępuje zaangażowania kierownictwa. Warto sprawdzić, czy zadania, budżet i sposób raportowania ryzyka są formalnie określone.
Pełne FAQ KSC: https://cyber.gov.pl/faq
Agenda przeglądu kierownictwa
Rekomendacja praktyczna: poniższa procedura jest propozycją organizacyjną, a nie dodatkowym obowiązkiem ustawowym ani urzędowym formularzem.
- Jakie ryzyka wymagają decyzji lub finansowania?
- Które działania są opóźnione i jaki ma to wpływ?
- Jakie incydenty i testy zmieniły ocenę gotowości?
- Kto odpowiada za kolejne kroki i kiedy przedstawi wynik?
Przy decyzji zapisuj kontekst, osobę odpowiedzialną i dowód realizacji. Raport „wszystko działa” zastąp informacją, jakie zabezpieczenie sprawdzono i czego test nie obejmował. To tekst o zarządzaniu całością; szczegółowe zasady delegowania i szkolenia opisują poradniki poniżej.