Wewnętrzny zespół czy outsourcing cyberbezpieczeństwa? To jedna z pierwszych decyzji organizacyjnych, gdy podmiot kluczowy lub ważny porządkuje realizację zadań KSC.
Co wynika z FAQ KSC?
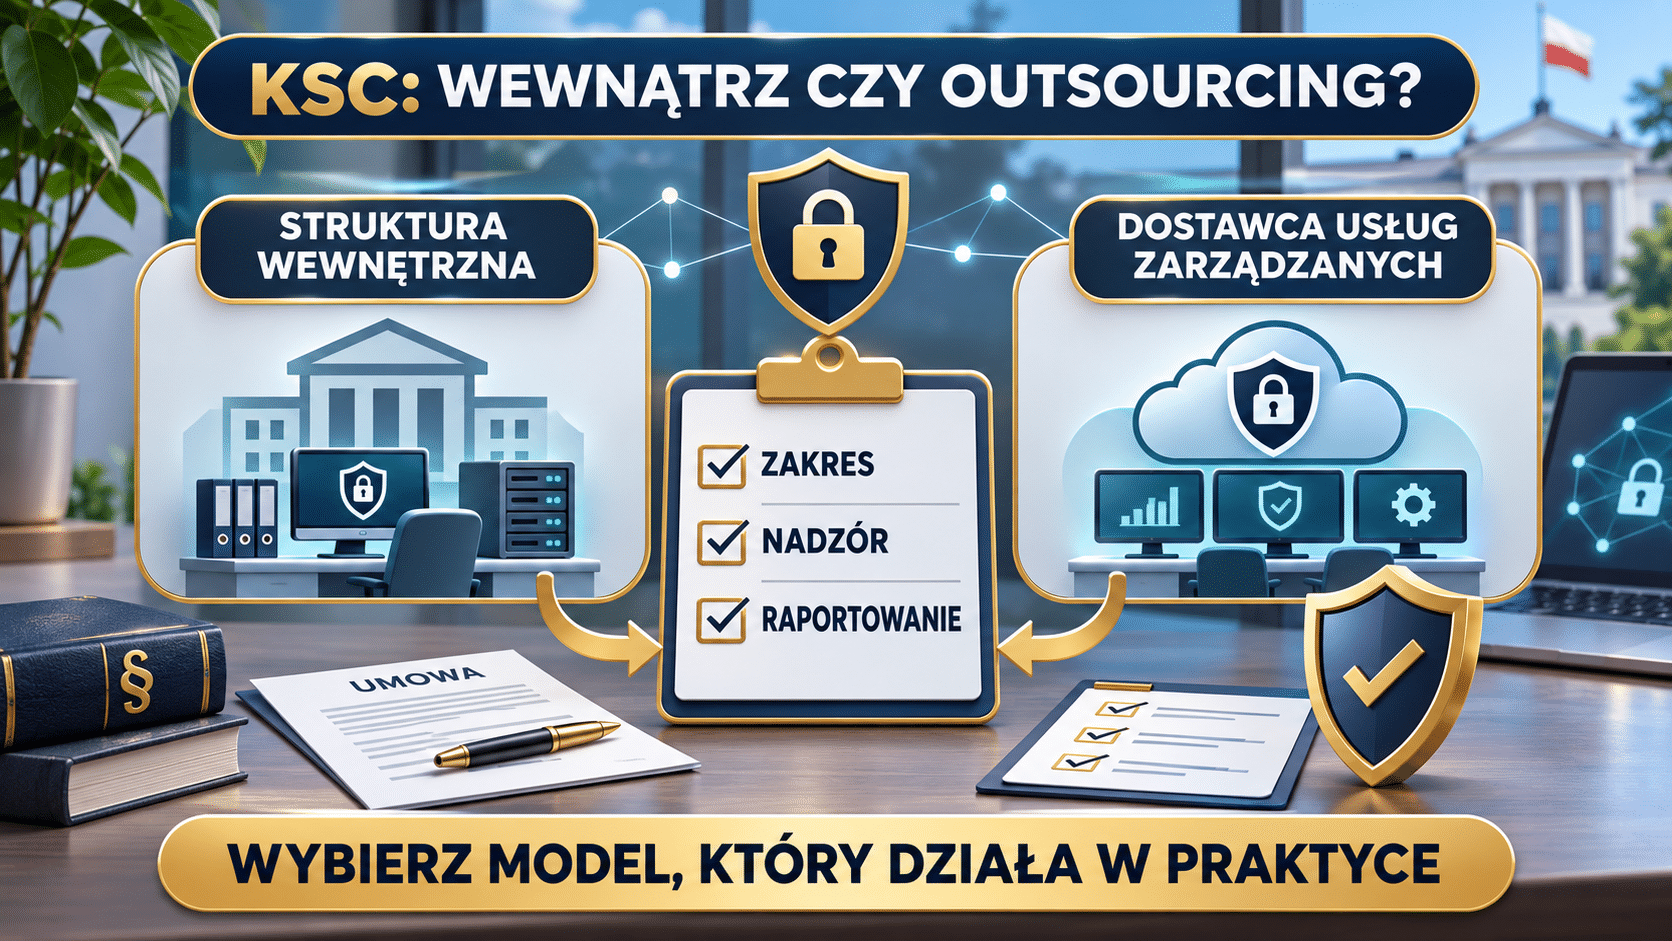
W odpowiedzi na pytanie 3.17 FAQ wskazano, że zadania z zakresu cyberbezpieczeństwa można realizować za pomocą wewnętrznych struktur odpowiedzialnych za cyberbezpieczeństwo albo na podstawie umowy z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa. FAQ podkreśla również, że outsourcing może obejmować tylko niektóre zadania. O wyborze modelu decyduje sam podmiot.
Ważne jest jednak, aby przyjęty model był rozsądny i zapewniał rzeczywistą realizację zadań. Samo formalne przypisanie obowiązków nie wystarczy, jeśli w praktyce zadania trafiają do zespołu, który nie ma zasobów na ich wykonanie.
Jak przełożyć wybór na praktykę?
- Rozpisz zadania: SZBI, obsługa incydentów, zgłoszenia, dokumentacja, szkolenia i audyty.
- Wskaż model dla każdego obszaru: wykonanie wewnętrzne, wsparcie dostawcy albo rozwiązanie mieszane.
- Opisz nadzór: właściciel zadania, zastępstwo, częstotliwość raportowania i dowód wykonania.
- Zweryfikuj umowę: zakres usług, kanały kontaktu, terminy reakcji, zasady eskalacji i dostęp do informacji potrzebnych do nadzoru.
- Przeglądaj model: sprawdzaj, czy przyjęty podział odpowiada skali, ryzyku i realnym zasobom organizacji.
Rekomendacja praktyczna: powyższa checklista porządkuje organizację pracy, ale nie jest dodatkową listą obowiązków ustawowych przytoczoną w FAQ. Dobrym narzędziem jest macierz „zadanie – wykonawca – osoba nadzorująca – dowód wykonania – termin przeglądu”.
Wniosek
Nie ma jednego poprawnego modelu dla każdej organizacji. Istotne jest, aby decyzja była udokumentowana, zakres zadań czytelny, a nadzór możliwy do wykazania w praktyce.
Źródło: FAQ – Krajowy System Cyberbezpieczeństwa, dział 3, pytanie 3.17. Oficjalny PDF FAQ. Źródło sprawdzono 11 listopada 2026 r.